A partire dal 2026 i fornitori di servizi elettronici e di telecomunicazioni operanti nell’UE dovranno gestire un nuovo canale di richieste transfrontaliere, che si affiancherà alle tradizionali prestazioni obbligatorie richieste dalle autorità giudiziarie nazionali (art. 57 Codice delle comunicazioni elettroniche). Attraverso gli ordini europei di produzione e di conservazione, le autorità giudiziarie di un altro Stato membro potranno ordinare “direttamente” ai provider, o ai loro rappresentanti legali designati, la consegna o il congelamento di dati informatici (inclusi contenuti, traffico e dati relativi agli abbonati). Questo meccanismo scavalca le lunghe procedure di assistenza giudiziaria reciproca (rogatorie), imponendo alle aziende tempi di risposta tassativi e stringenti (fino a sole 8 ore nei casi di emergenza). Per gli operatori del settore, ciò comporta la necessità di adeguare rapidamente i propri processi interni per valutare la legittimità delle richieste estere e garantire la conformità normativa, pena severe sanzioni finanziarie.
1. Introduzione
Il Regolamento UE 2023/1543 è entrato pienamente in vigore il 18 agosto 2026, consentendo alle autorità giudiziarie di un Paese membro di richiedere prove elettroniche direttamente ai fornitori di servizi (come Big Tech, provider cloud e social media) situati in un altro Stato membro. La Direttiva UE 2023/1544 reca norme armonizzate sulla designazione di stabilimenti designati e sulla nomina di rappresentanti legali ai fini dell’acquisizione di prove elettroniche nei procedimenti penali. L’Italia ha integrato, in parte, la normativa europea all’interno dell’ordinamento nazionale tramite i Decreti Legislativi n. 215 e n. 216 del 30 dicembre 2025, efficaci dal 30 gennaio 2026.
L’Ordine Europeo d’Indagine (OEI) continua a trovare applicazione generale per gli atti di indagine che richiedono un’attività coercitiva attiva sul territorio di un altro Stato o per la prova dichiarativa/testimoniale. Tuttavia, per la richiesta transfrontaliera di prove elettroniche digitali conservate da provider operanti nell’UE, il Regolamento E-Evidence si pone come “canale principale” in quanto più rapido, introducendo un rapporto diretto e vincolante tra l’autorità giudiziaria e il prestatore di servizi, riducendo così il ricorso all’OEI per questa specifica categoria di prove elettroniche.
Il nuovo Regolamento introduce due strumenti principali per l’acquisizione e la salvaguardia dei dati:
EPOC (European Production Order Certificate): l’ordine europeo di produzione, il cui termine standard per la consegna è di 10 giorni, che scende a sole 8 ore in casi di emergenza (es. imminente pericolo di vita);
EPOC-PR (European Preservation Order Certificate): l’ordine europeo di conservazione che obbliga il provider a bloccare e preservare i dati per 60 giorni (prorogabili di altri 30 giorni), impedendone la cancellazione in vista di un successivo ordine di produzione.
Le forze dell’ordine e la magistratura possono attivare il canale delle 8 ore esclusivamente in due scenari critici:
- pericolo imminente per la vita o per l’incolumità fisica di una persona (es. rapimenti, minacce di suicidio, persone scomparse);
- minaccia imminente a un’infrastruttura critica o attacco terroristico che possa causare gravi danni o la morte di persone.
2. Soggetti obbligati
I soggetti obbligati a nominare un rappresentante legale o a designare uno stabilimento sono definiti dall’articolo 2 del D.Lgs. 216/2025 (che recepisce la Direttiva UE 2023/1544). L’obbligo scatta per tutti i providers che offrono le proprie prestazioni nell’Unione Europea, a prescindere dal fatto che la loro sede legale sia in un Paese UE o in uno Stato terzo (come gli Stati Uniti).
Le aziende obbligate rientrano in quelle che forniscono tre macro-categorie di servizi:
- servizi di comunicazione elettronica;
- nomi di dominio Internet e numerazione Internet;
- servizi della società dell’informazione (Archiviazione e Cloud).
Un fornitore extra-UE è obbligato solo se ha un collegamento sostanziale con l’Unione Europea. Questo legame non è un semplice accesso fortuito al sito web, ma è dimostrato da un numero significativo di utenti registrati in UE ed attività commerciali o pubblicitarie mirate specificamente ai consumatori (es. nel caso dell’Italia l’uso della lingua italiana, valuta in Euro, spedizioni dedicate).
3. Obblighi e sanzioni
Il Regolamento obbliga i providers a nominare uno stabilimento o un rappresentante legale in uno Stato membro per facilitare la cooperazione e ricevere le notifiche delle autorità, comunicandolo all’autorità centrale. Secondo l’art. 8 del d.lgs. 216/2025 l’autorità centrale è il Ministero dell’Interno. L’Organo centrale del Ministero dell’Interno per la sicurezza e la regolarità dei servizi di telecomunicazione (Art. 7 bis d.l. 144/2005) è il Servizio Polizia Postale e per la Sicurezza Cibernetica.
Il Servizio Polizia Postale è quindi preposto a:
- ricevere le notifiche dai prestatori di servizi stabiliti in Italia;
- validare le notifiche, così abilitando i soggetti alla ricezione degli EPOC e degli EPOC-PR;
- esercitare le funzioni di vigilanza sull’adempimento degli obblighi stabiliti dal d.lgs. 216/2025;
- accertare, contestare e applicare le sanzioni amministrative pecuniarie di cui all’art. 7 del d.lgs. 216/2025.
L’art. 15 del Regolamento prevede che gli Stati membri stabiliscano le norme relative alle sanzioni pecuniarie applicabili e adottino tutte le misure necessarie per assicurarne l’applicazione. Le sanzioni pecuniarie previste devono essere effettive, proporzionate e dissuasive. Gli Stati membri garantiscono che possano essere imposte sanzioni pecuniarie pari fino al 2% del fatturato mondiale totale annuo del prestatore di servizi nell’esercizio precedente.
Nella conversione in legge, tuttavia, il legislatore italiano ha stabilito esclusivamente sanzioni in misura fissa (con un minimo e un massimo edittale predefiniti in base alla gravità della singola violazione formale o procedurale) che si rappresentano in tabella 1 e che riguardano esclusivamente le attività di notifica dei dati del provider la cui scadenza era il 18 agosto 2026 secondo l’art. 7 del D.Lgs. 216/2025:
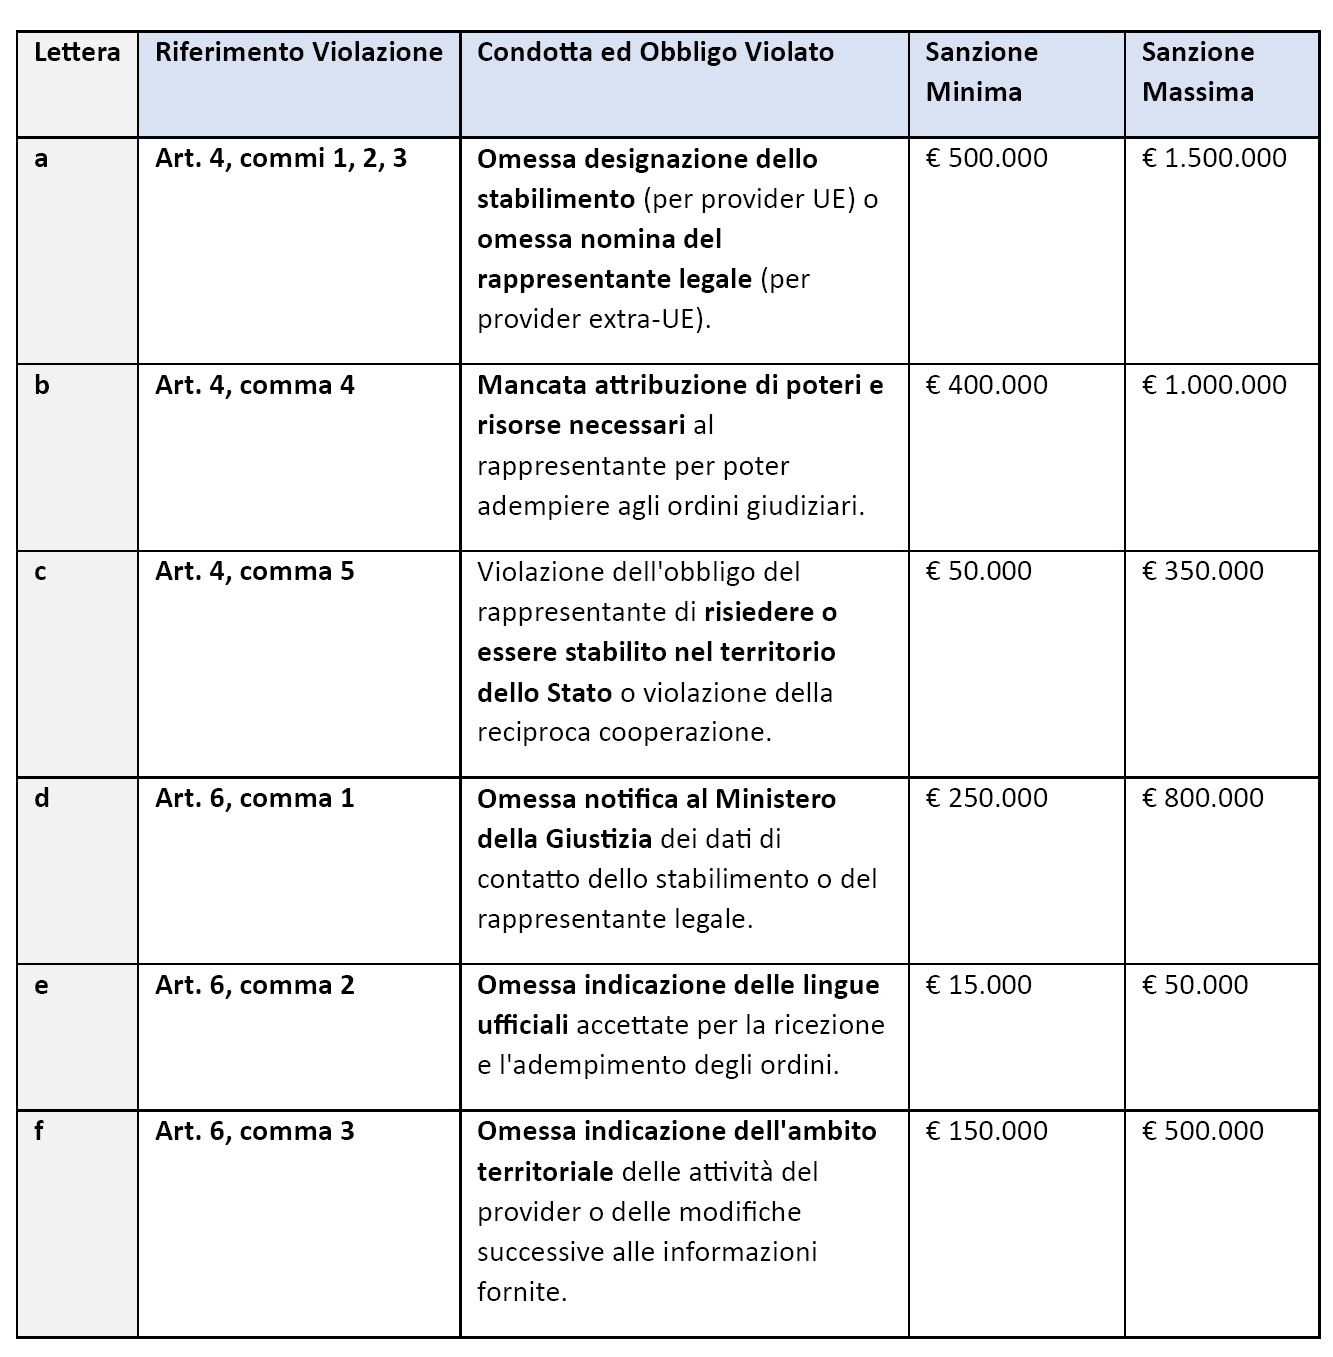
L’accertamento e l’applicazione delle sanzioni pecuniarie vengono realizzate secondo il modello di vigilanza e riscossione tipico della Legge n. 689/1981. Tutti i proventi derivanti dalle multe pagate dai providers inadempienti vengono versati direttamente nel bilancio dello Stato per essere riassegnati al potenziamento dei sistemi tecnologici e di vigilanza del Ministero stesso.
Per evitare che sanzioni così pesanti blocchino l’attività di aziende in buona fede, l’ordinamento italiano garantisce meccanismi di tutela giurisdizionale. Il provider ha il diritto di fare ricorso davanti a un giudice indipendente se dimostra che la mancata risposta è stata causata da un’oggettiva impossibilità tecnica (es. dati distrutti o mai posseduti) o se ha dimostrato piena cooperazione attiva nel tentativo di risolvere il problema.
4. Registrazione dei provider
Considerato che gli EPOC e EPOC-PR saranno inviati direttamente al fornitore di servizio, questi deve necessariamente essere facilmente identificato dalle autorità giudiziarie europee. L’identificazione avviene attraverso il Court Data Base (CDB, Registro Europeo Centralizzato), che serve alle autorità giudiziarie UE per identificare e contattare lo stabilimento o i rappresentanti legali dei fornitori di servizi.
I providers coinvolti hanno effettuato la notifica attraverso la compilazione di un apposito modulo (“notification form”) su piattaforma dedicata (https://webgate.ec.europa.eu/cdb-sp-reg ).
5. Notifica degli ordini
La Commissione europea, con la collaborazione degli Stati membri al comitato di progetto (Committee) e dei prestatori di servizi telefonici e telematici (Google, Meta, Telecom, ecc.), sta sviluppando il sistema informativo decentrato, basato su architettura e-Codex.
Ogni Stato membro sarà responsabile e dovrà garantire l’accesso al sistema decentrato anche per tutti i prestatori di servizi con sede nel proprio Paese. Dovrà altresì garantire, su propria infrastruttura, l’invio e la corretta ricezione delle prove attraverso e-Codex.
Il Ministero della giustizia è il riferimento in Italia e dovrà, quindi, garantire questo accesso per tutti i provider italiani, con modalità ancora non dettagliate.
I dettagli tecnici per l’integrazione automatica sono definiti dallo standard ETSI TS 104 144 “Interface definition for the e-Evidence Regulation for National Authorities and Service Providers”. ll sistema ministeriale sarà progettato per gestire file fino a 25 MB. Per invii superiori dovrà essere concordato con l’autorità emittente un canale alternativo sicuro.
6. Gestione manuale degli Ordini
La gestione manuale è tecnicamente e legalmente possibile, ma solo attraverso le interfacce web ufficiali messe a disposizione dal Ministero di giustizia. La Commissione Europea ha previsto questa modalità proprio per non escludere le Piccole e Medie Imprese, che potrebbero non avere le risorse economiche e tecnologiche per sviluppare integrazioni automatizzate.
In questo caso, il processo manuale si svilupperebbe in quattro passaggi:
- Ricezione: il personale dell’azienda riceve una notifica (ad esempio via email) ed effettua l’accesso al portale web.
- Download: l’operatore visualizza l’ordine europeo di produzione (EPOC) o di conservazione (EPOC-PR) e lo scarica in formato PDF standardizzato.
- Estrazione: i dati richiesti vengono estratti sulle piattaforme interne preposte.
- Caricamento: l’operatore carica i file di dati estratti sul portale del Ministero, che si occuperà di inviarli crittografati all’autorità giudiziaria tramite la rete e-Codex.
Il rischio delle attività manuali è legato al vincolo delle 8 ore: in caso di emergenza (es. minaccia terroristica o pericolo imminente di vita), il provider ha l’obbligo di consegnare i dati entro 8 ore. Un processo manuale richiede la reperibilità costante (24/7/365) di personale umano che acceda al portale.
7. Completo adeguamento della normativa nazionale
Con atto del Governo n. 411 è stato definito uno schema di decreto legislativo volto al completo adeguamento dell’ordinamento italiano alle suddette nuove norme europee.
Con questo secondo passaggio vengono definiti i poteri operativi dello Stato, in particolare lo schema legislativo intende individuare formalmente le autorità giudiziarie italiane competenti a emettere e convalidare gli ordini europei di produzione (EPOC) e di conservazione (EPOC-PR), stabilire le regole procedurali interne e i rimedi giurisdizionali per i soggetti interessati, introdurre il sistema sanzionatorio nazionale da applicare ai provider che non rispettano i tempi di consegna dei dati.
In tabella 2 sono riportate le sanzioni (Art. 3) in relazione a ciascuna violazione delle disposizioni del Regolamento. Quando un fornitore di servizi non esegue un ordine, il punto di riferimento normativo per l’attivazione della macchina sanzionatoria è il comma 2 dell’art. 3 dello schema di decreto, che stabilisce che l’autorità giudiziaria procedente accerti formalmente l’inottemperanza o la violazione da parte del provider.
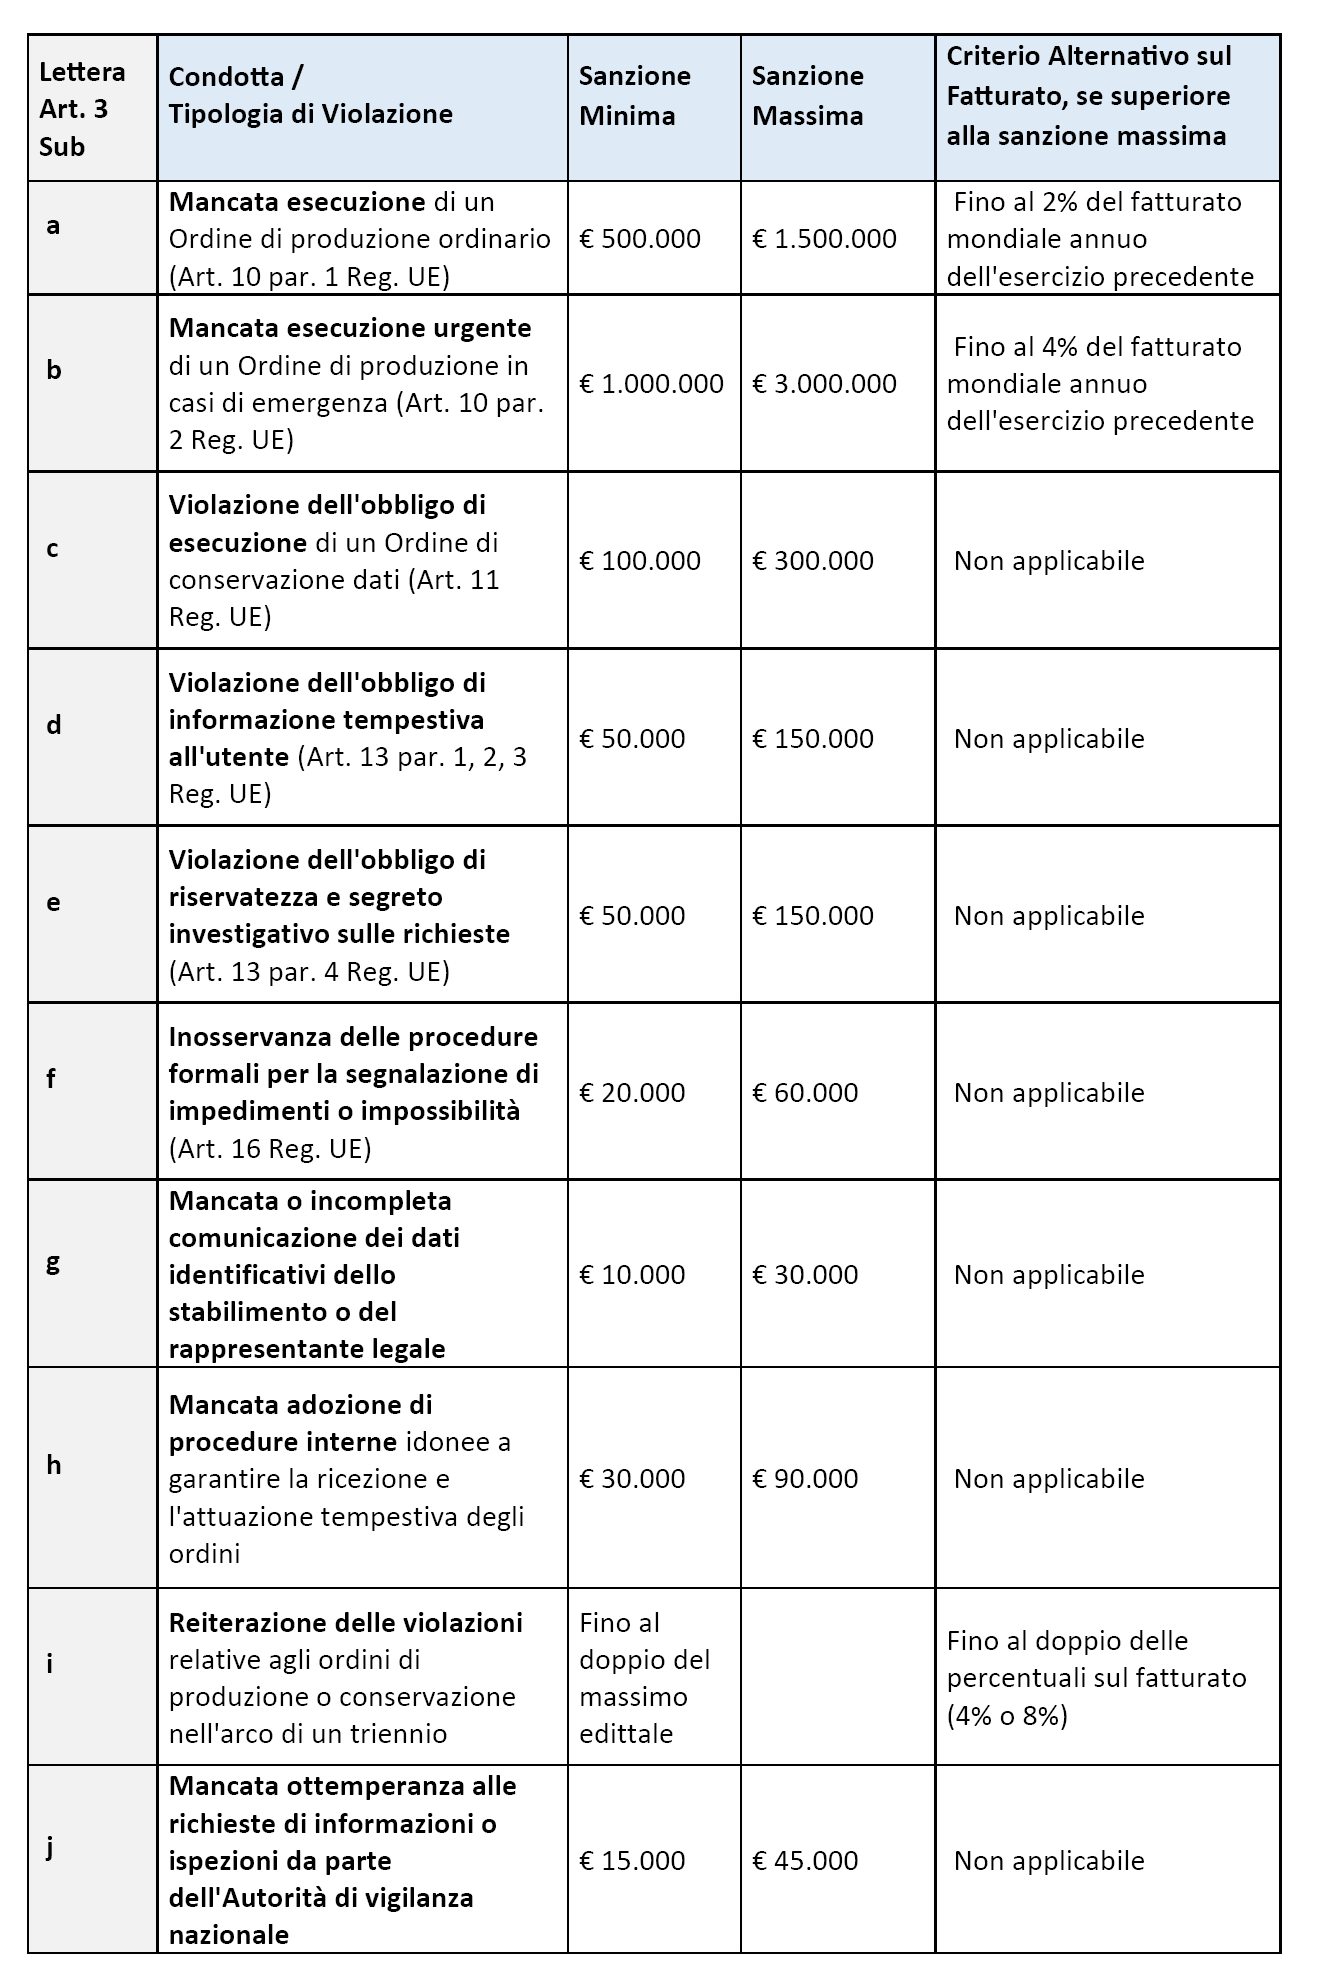
Il magistrato redige quindi un verbale e trasmette gli atti e la documentazione direttamente all’autorità competente per l’irrogazione della sanzione amministrativa che, in accordo con al comma dell’art. 3, in combinato disposto con l’art. 2 dello schema, è il Ministero delle Imprese e del Made in Italy (MIMIT). Il Ministero riceve il fascicolo dall’autorità giudiziaria e assume il ruolo di autorità sanzionatoria per il territorio italiano. ©
Aggiornamento: il disegno di legge citato nell’articolo riportava valori relativi alle sanzioni che, post pubblicazione, sono stati modificati in sede di sua conversione nel Decreto Legislativo n. 188 dell’8 ottobre 2026.
-
 Numero II del MMXXVI
-
 La Undersea Cable Infrastructure e le reti satellitari: rischi, vulnerabilità e prospettive
-
 La guerra invisibile dei dati: come l’intelligenza artificiale cambia la cyber defence del sistema Paese
-
 Fornitore per intercettazioni sulle reti diverso da quello per riceverle: una regola non scritta ma rispettata
-
 L’autorità militare